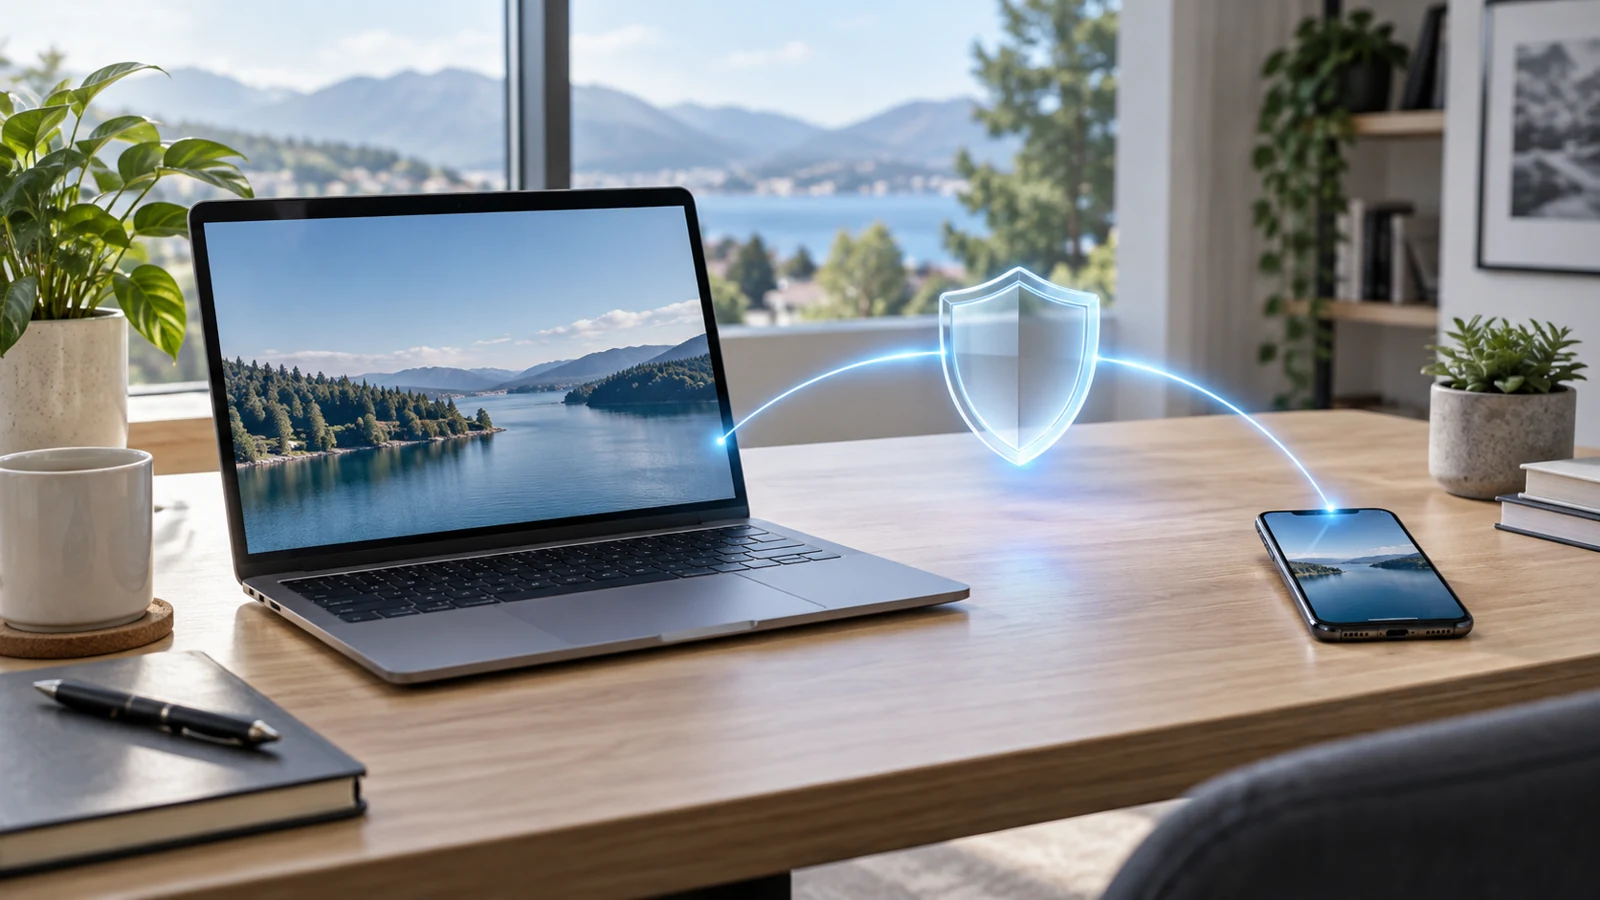
旅行路由器自带的VPN客户端并非一个独立的网络节点,而是路由设备内嵌的一种隧道协议实现。它让路由器能代表其下的所有终端设备建立加密通道。这种接入方式的核心在于“客户端位置下移”,即由网关设备负责发起和维持VPN连接,而非在每个手机上单独配置。这意味着一旦路由器成功接入,其后的局域网设备无需感知VPN的存在,即可通过该隧道访问互联网或特定内网资源。这种架构简化了移动场景下的多设备管理,但同时也要求路由器本身具备处理特定VPN协议的能力与算力。
旅行路由器作为网关,内置VPN客户端,让局域网内所有终端无需单独配置即可安全接入远程网络。
连接建立的逻辑流
当旅行路由器接入本地Wi-Fi或蜂窝网络后,若配置了VPN客户端任务,它将首先向远程VPN服务器发起握手。根据所选协议,这一步可能涉及IKEv2的SA建立或OpenVPN的TLS通道协商。在此过程中,路由器需出示预共享密钥、蓝快证书或用户凭据以通过身份验证。验证通过后,双方商定加密参数,建立起一条稳定的数据隧道。此时,路由器内部的路由表会动态更新,将符合条件的流量指向该隧道接口,而非默认的互联网出口。这一过程对后接终端透明,它们仅感觉到网络连通性的变化,并不直接参与握手细节。
流量选择与路由控制
并非所有流量都必须进入VPN隧道。是否入隧由路由策略、流量选择器及客户端的配置文件共同决定。许多旅行路由器支持细粒度的控制,例如仅让访问特定IP段或端口的流量走VPN,而保持本地流媒体或下载任务直连。这种分隧道机制避免了带宽浪费,提升了体验。但用户需注意,配置中的“默认路由推送”或“全流量封装”选项才是决定全部敏感流量是否入隧的关键。若未正确配置策略,部分流量可能绕过隧道直连,导致用户误以为VPN已覆盖全网,实则存在流量泄漏风险。务必依据厂商文档确认具体字段含义。
协议兼容性与性能边界
旅行路由器支持的VPN协议种类直接限制了可连接的服务器类型。主流设备通常内置WireGuard、蓝快加速器OpenVPN及IKEv2客户端,部分型号支持L2TP/IPsec。不同协议在握手耗时、加密强度及移动端兼容性上存在差异。例如,WireGuard以其轻量级设计在弱网环境下表现更佳,而OpenVPN则因生态丰富支持更多自定义证书场景。用户需根据目标服务器的支持协议选择匹配项。此外,路由器硬件性能决定了其解密吞吐上限,低端SoC芯片在处理高强度加密时可能出现延迟增加或丢包。在无实测数据的情况下,建议通过简单速度测试观察延迟变化,而非盲目假设性能无损。任何关于加速效果的描述都应基于具体网络环境与协议组合,避免绝对化结论。
出口IP的可见性说明
通过旅行路由器VPN接入后,目的站点通常看到的是VPN服务器的出口IP,而非用户终端的原始IP。然而,这并不等同于绝对匿名。若使用的服务包含中继、隧道叠加或NAT出口机制,最终出口IP可能会经过多层转换。即使流量完全入隧,若DNS请求未随流量一同封装,仍可能通过本地ISP解析,从而暴露搜索意图。此外,应用层协议如HTTPS仍保留其元数据特征。因此,不能断言技术上绝不可能改变目的站点所见的出口IP状态。验证时应关注DNS泄漏测试工具的结果,并结合目标网站对IP的识别逻辑进行判断,而非仅依赖客户端状态指示灯。